
Contexte BGP et ASN
Relier une adresse à une route observée et à une origine réseau plutôt que traiter chaque IP comme un indicateur isolé.
MapAttack · SIEM spécialisé
Centralisez vos alertes. Comprenez leur origine réseau. Donnez du contexte à vos décisions de sécurité.
Analyse des attaques et exposition Internet
Produit actuellement en développement
MapAttack rassemble les alertes des IDS, WAF et services surveillés, puis les rapproche du routage BGP. Passez d’une adresse IP isolée au préfixe, à l’ASN, à l’opérateur, au pays, au service visé et aux faits qui justifient une décision.
ENTRÉES PRISES EN CHARGE, NOTAMMENT
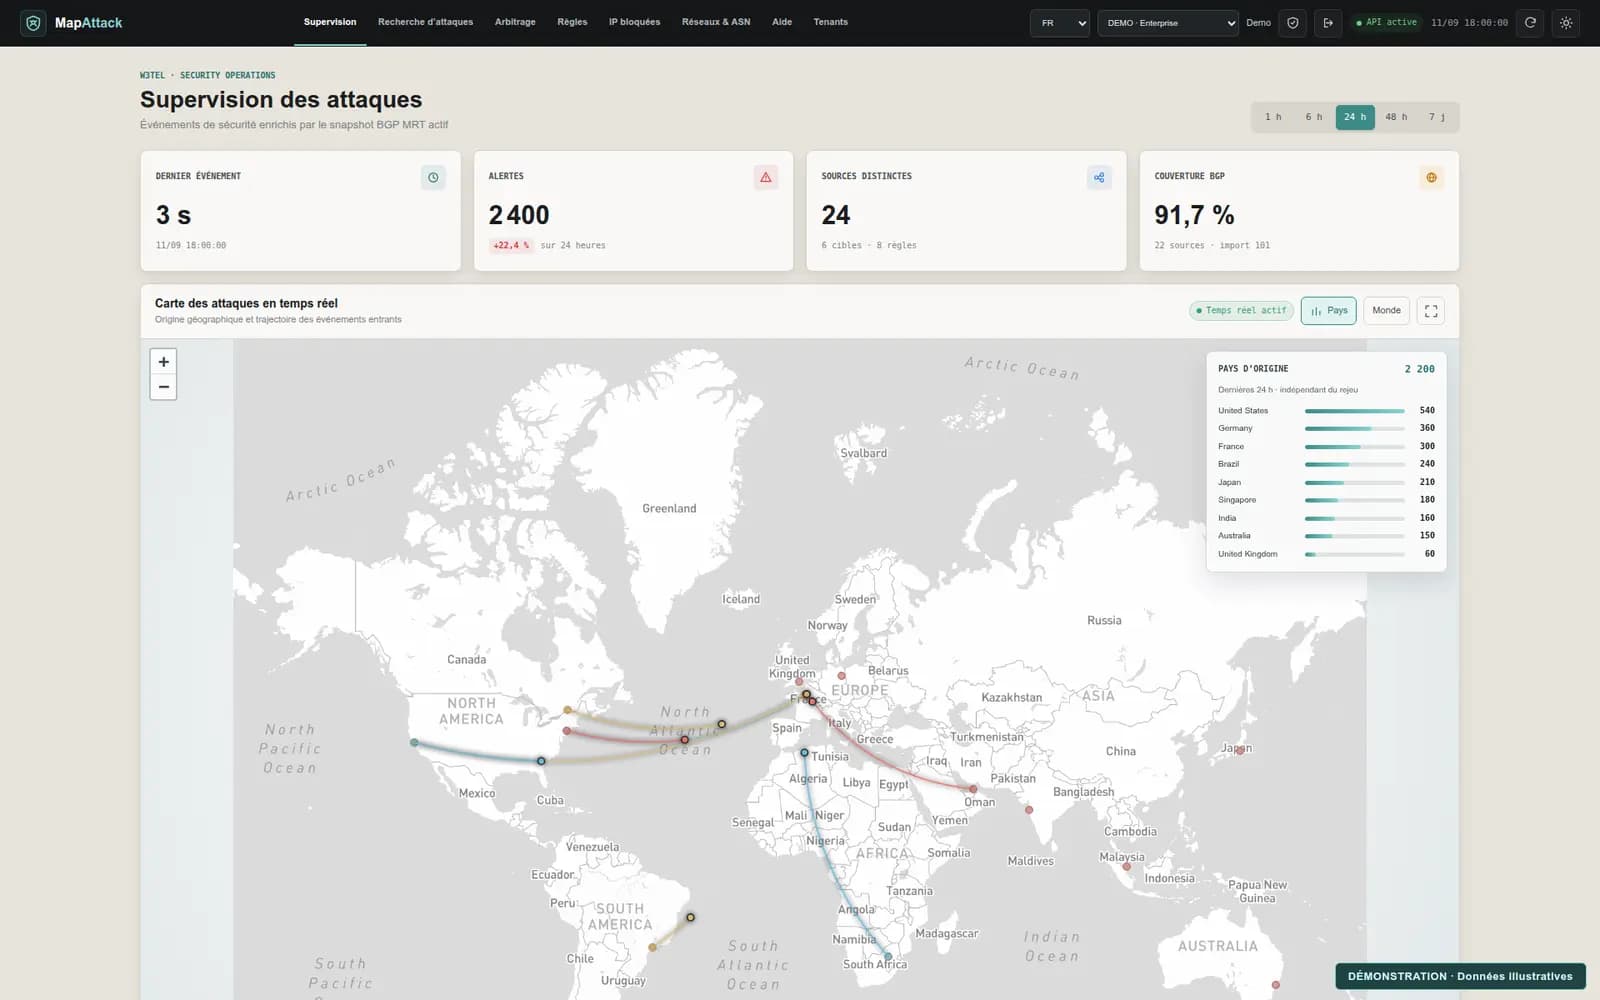
Questions opérationnelles
De la sonde à la décision
Chaque étape reste vérifiable. MapAttack prépare des sorties opérationnelles ; leur application reste sous le contrôle de l’équipe et de ses équipements.
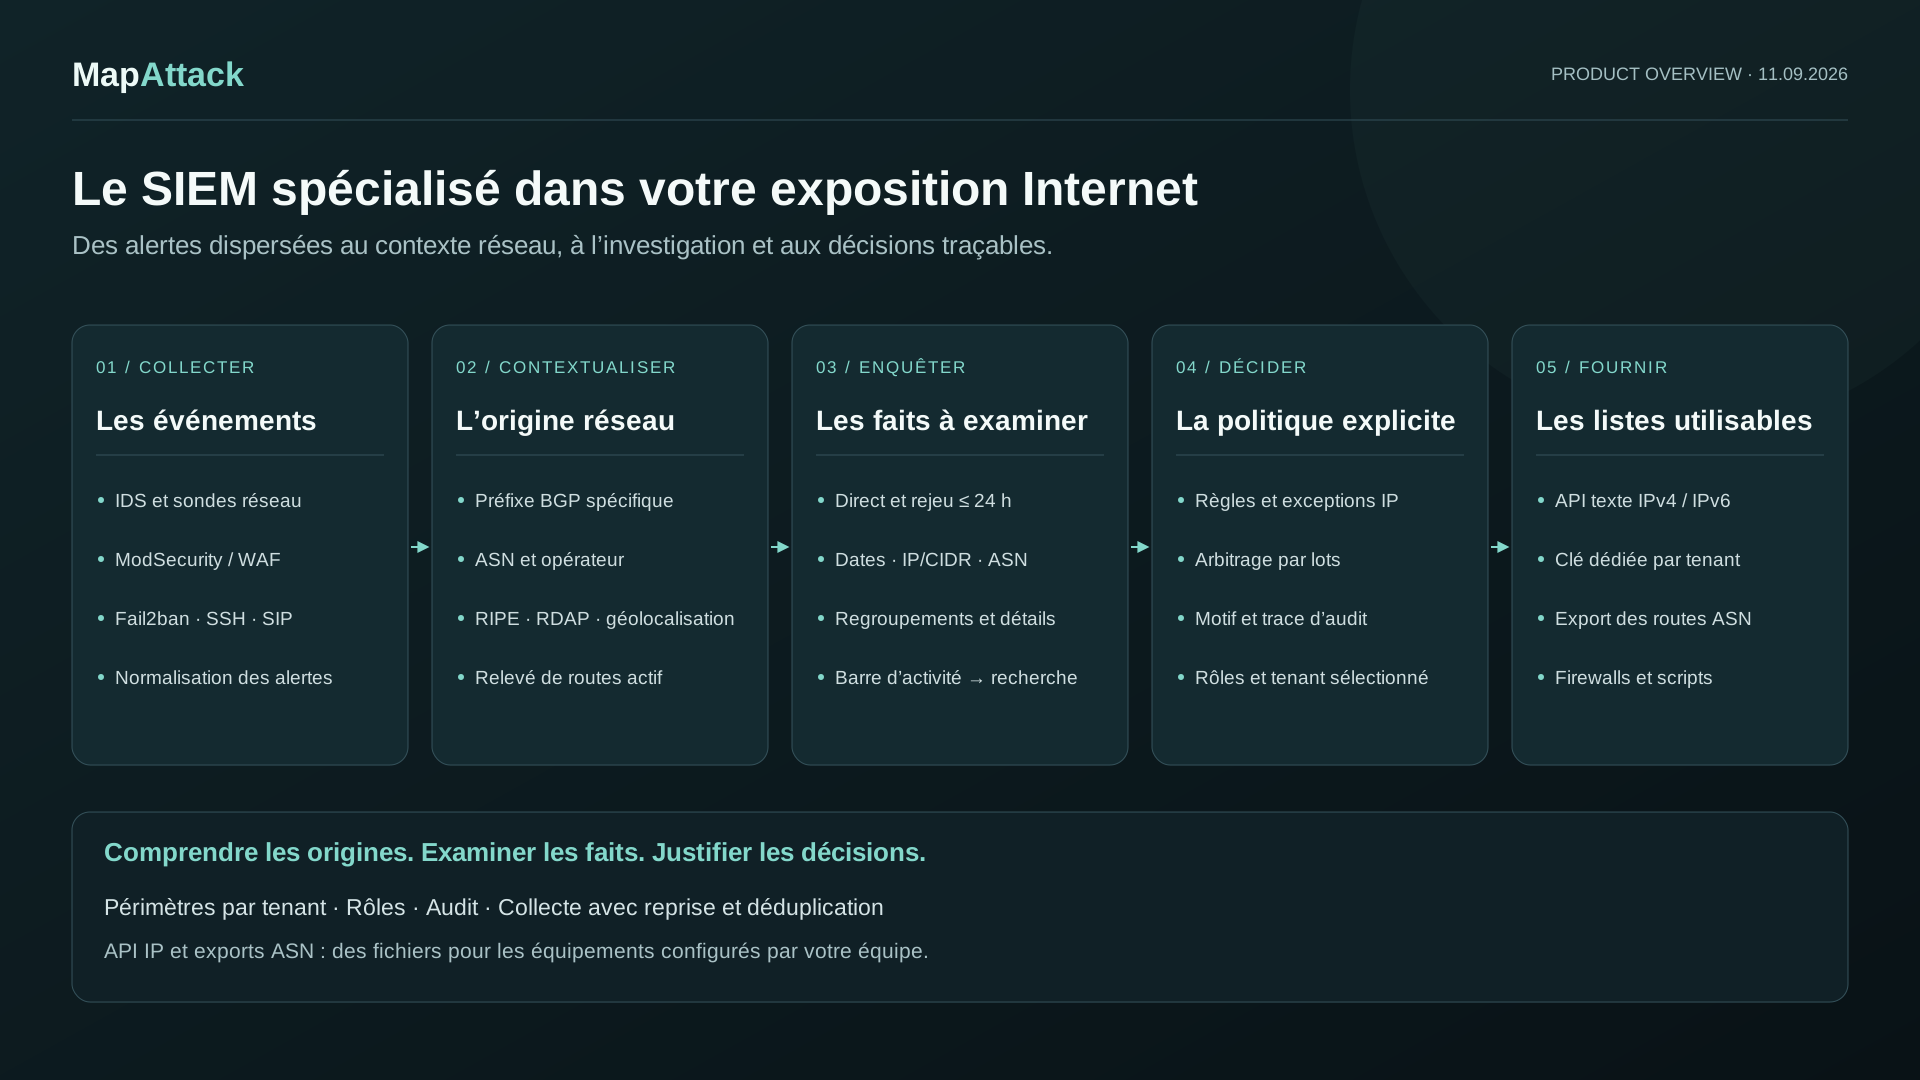
Réunir les formats pris en charge et harmoniser les dates, adresses, ports, règles et classifications.
Relier la source au préfixe le plus spécifique du relevé BGP actif, à son ASN et aux informations d’opérateur ou géographiques disponibles.
Passer de l’activité en direct à la recherche, au rejeu, aux regroupements et aux événements derrière chaque compteur.
Examiner les règles et exceptions, enregistrer un motif et conserver une décision auditée dans le périmètre du tenant.
Fournir des listes texte IPv4/IPv6 par tenant ou des exports de routes ASN aux équipements configurés par l’équipe.
Périmètre du produit
Relier une adresse à une route observée et à une origine réseau plutôt que traiter chaque IP comme un indicateur isolé.
Ouvrir les volumes regroupés pour examiner les règles, sources, cibles et événements qui étayent l’analyse.
Utiliser supervision, filtres temporels et rejeu des 24 dernières heures géolocalisées disponibles dans un même parcours.
Organiser périmètres, rôles, décisions, motifs et exceptions IP/CIDR pour les opérations d’un prestataire.
Reprise par checkpoint, journalisation durable et déduplication donnent des points de contrôle observables sur l’ingestion.
Préparer des listes IPv4/IPv6 et des fichiers de préfixes ASN tout en gardant l’application firewall séparée et explicite.
Interface produit
Ces écrans présentent l’orientation actuelle du produit avec des données de démonstration générées. Il ne s’agit pas de données clients.
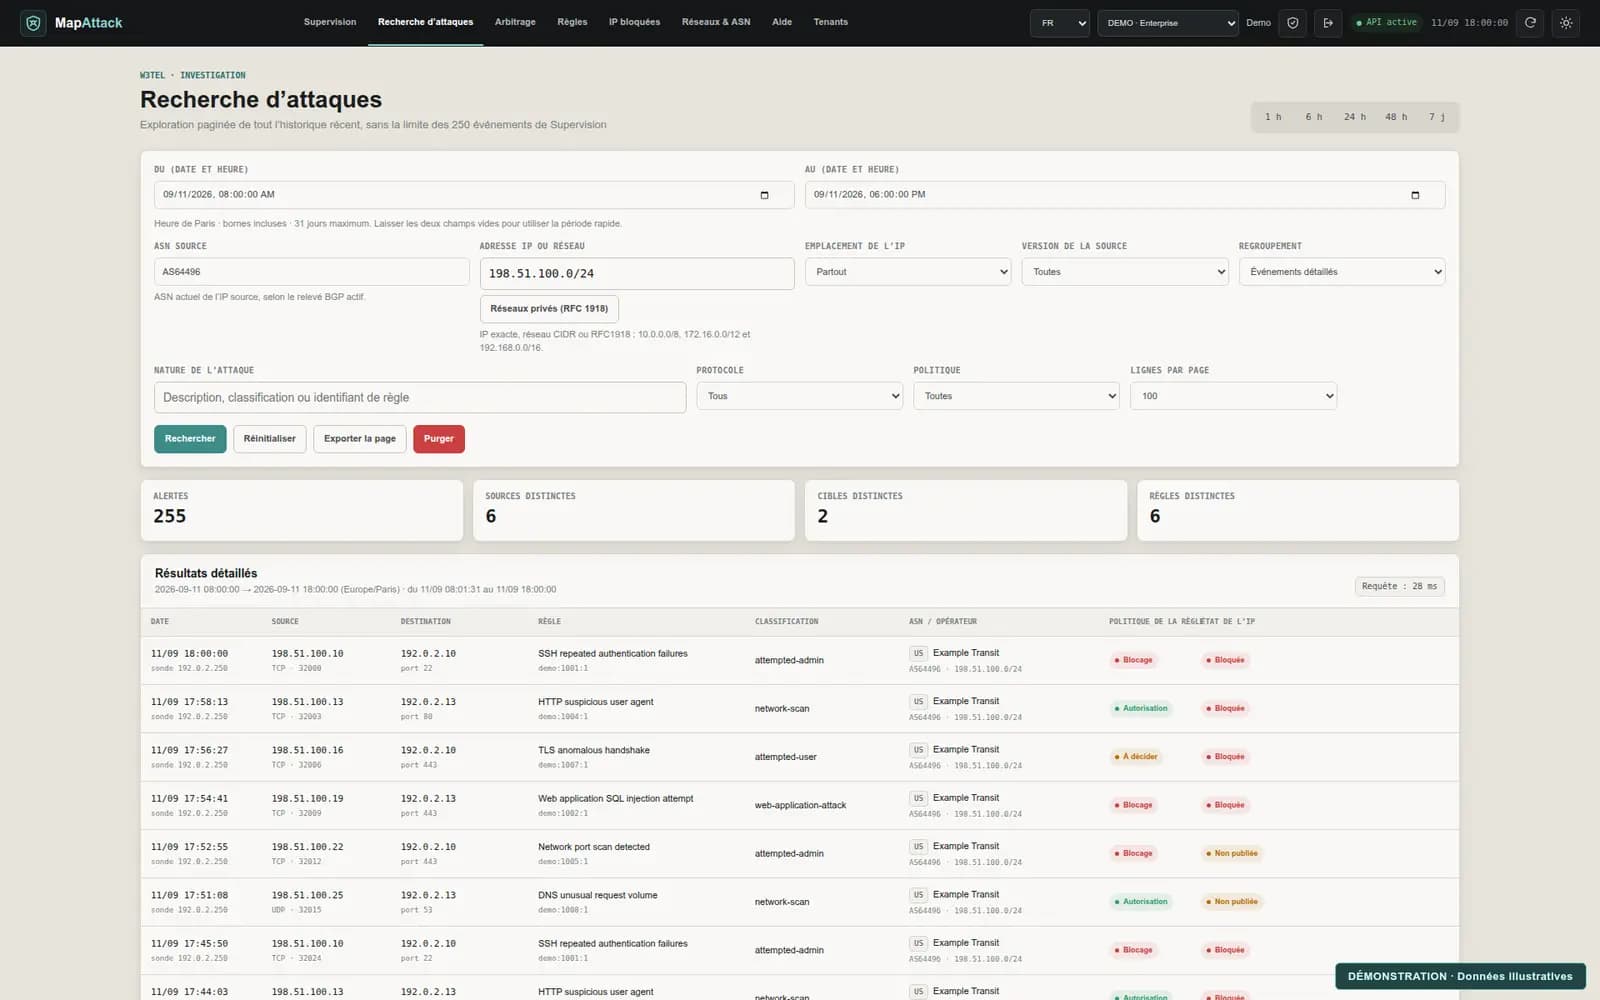
Définir la période et le périmètre réseau, filtrer par IP/CIDR ou ASN, puis examiner les événements du résultat.
Aperçu de l’interface · Données de démonstration illustratives · Les volumes et temps affichés ne mesurent ni la production ni les performances.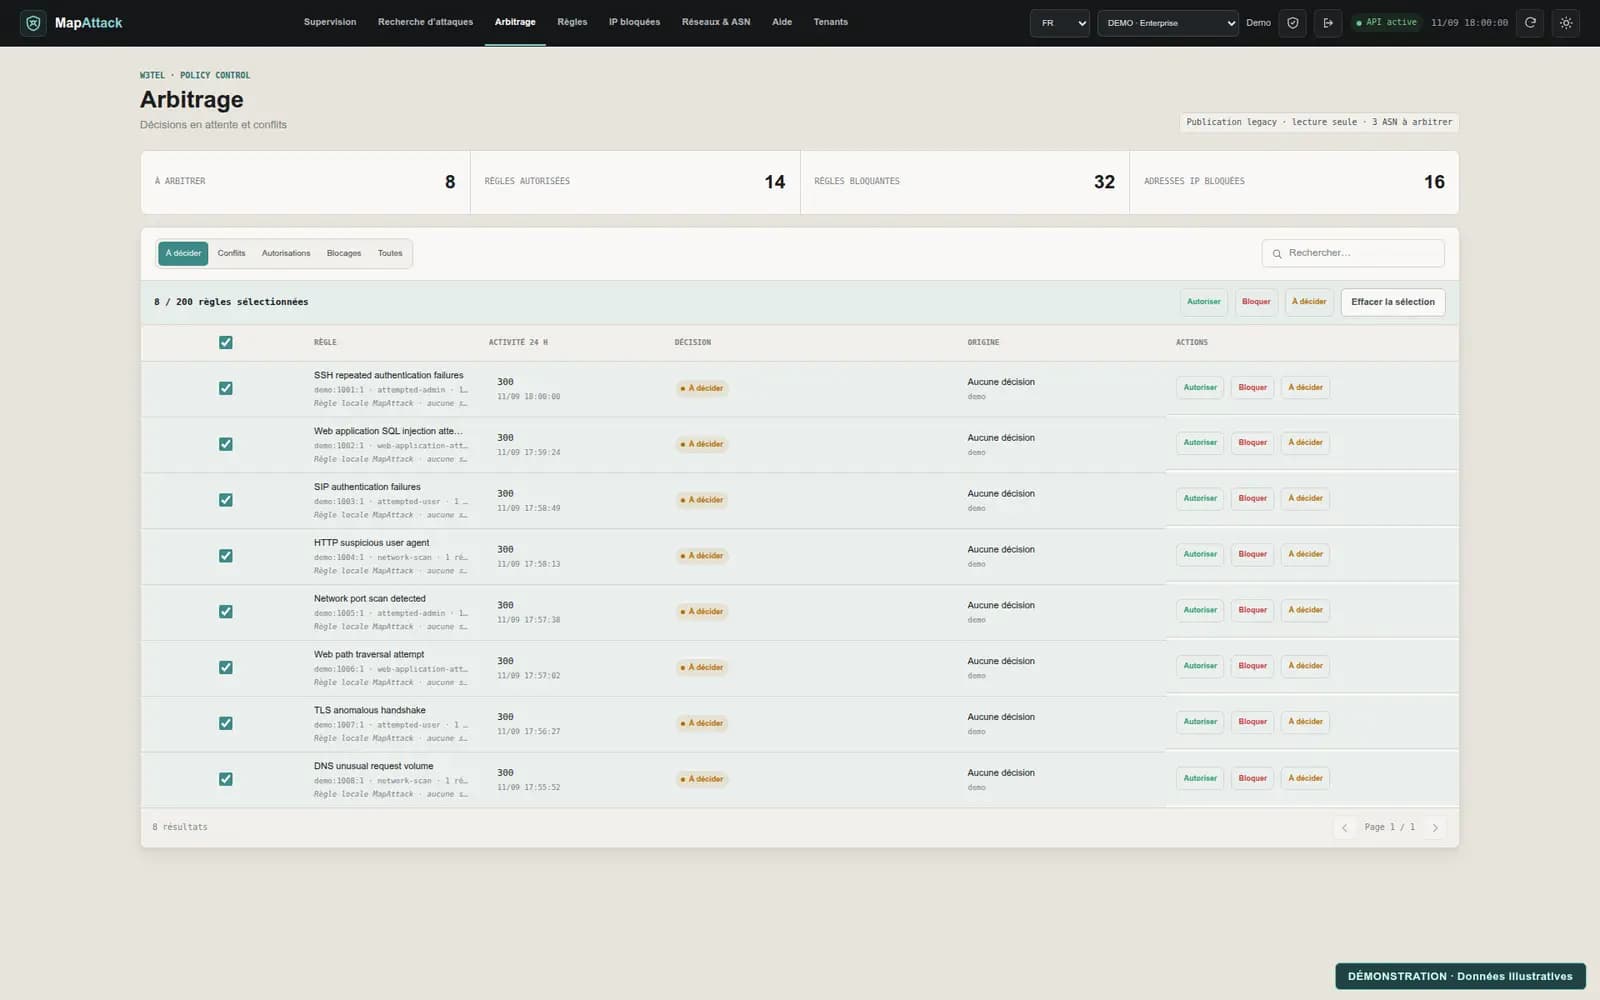
Appliquer une décision motivée aux règles sélectionnées et en conserver la trace.
Aperçu de l’interface · Données de démonstration illustratives · Les volumes et temps affichés ne mesurent ni la production ni les performances.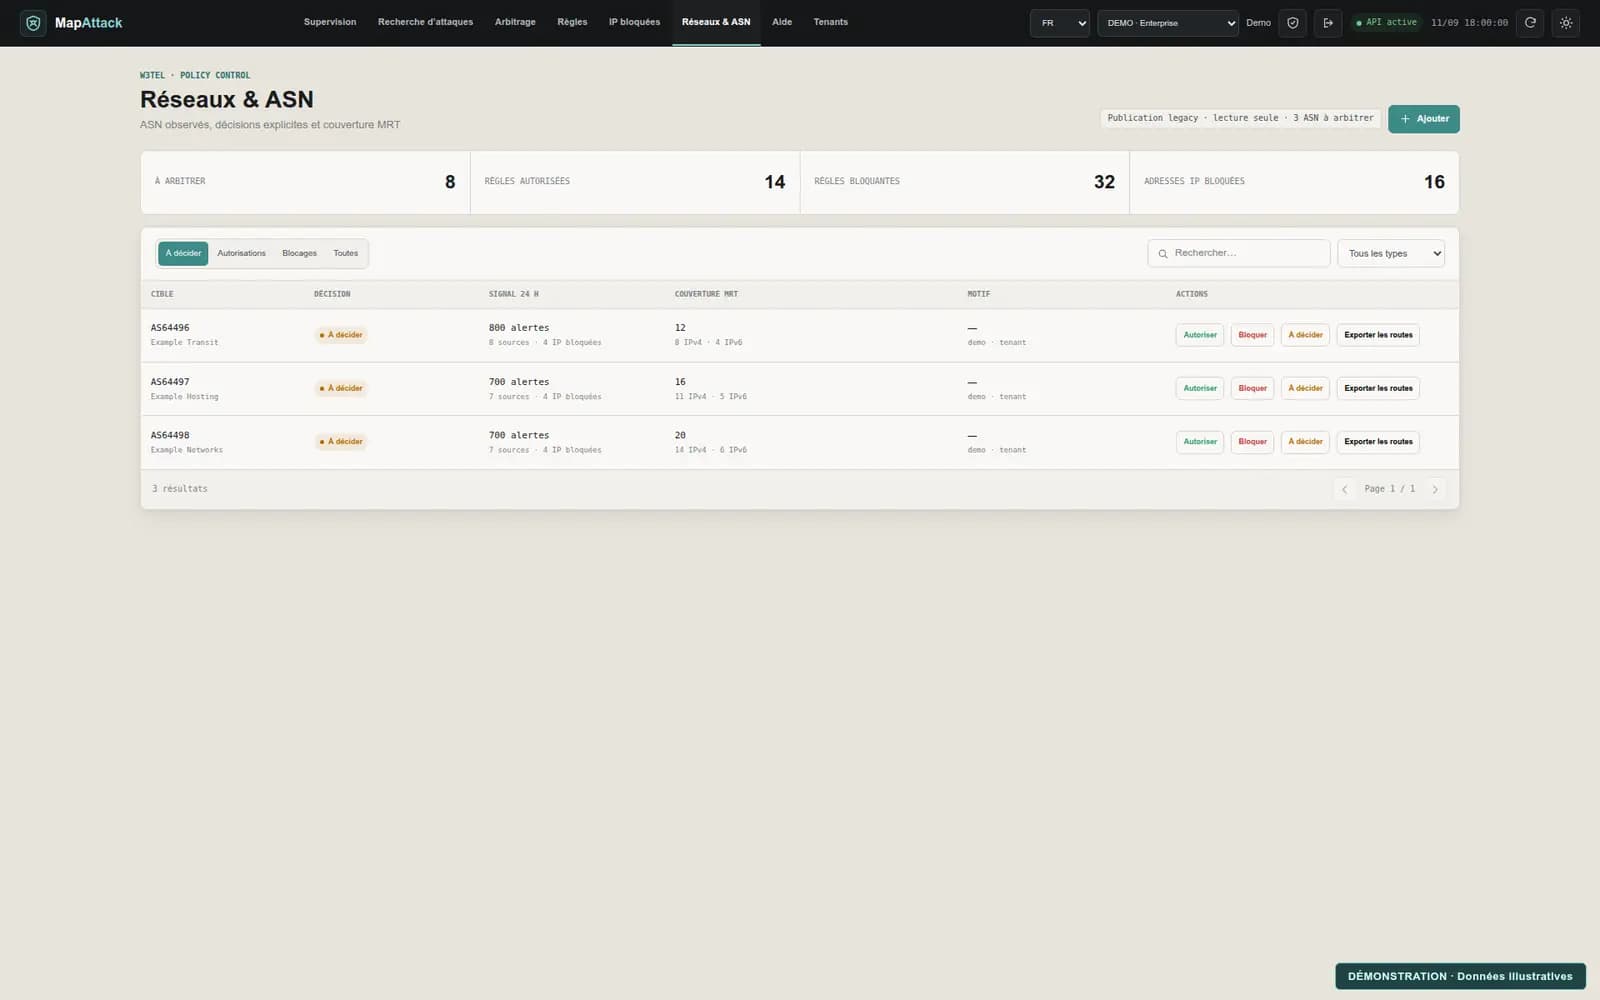
Analyser les origines réseau observées et passer des adresses individuelles au contexte du préfixe et de l’ASN.
Aperçu de l’interface · Données de démonstration illustratives · Les volumes et temps affichés ne mesurent ni la production ni les performances.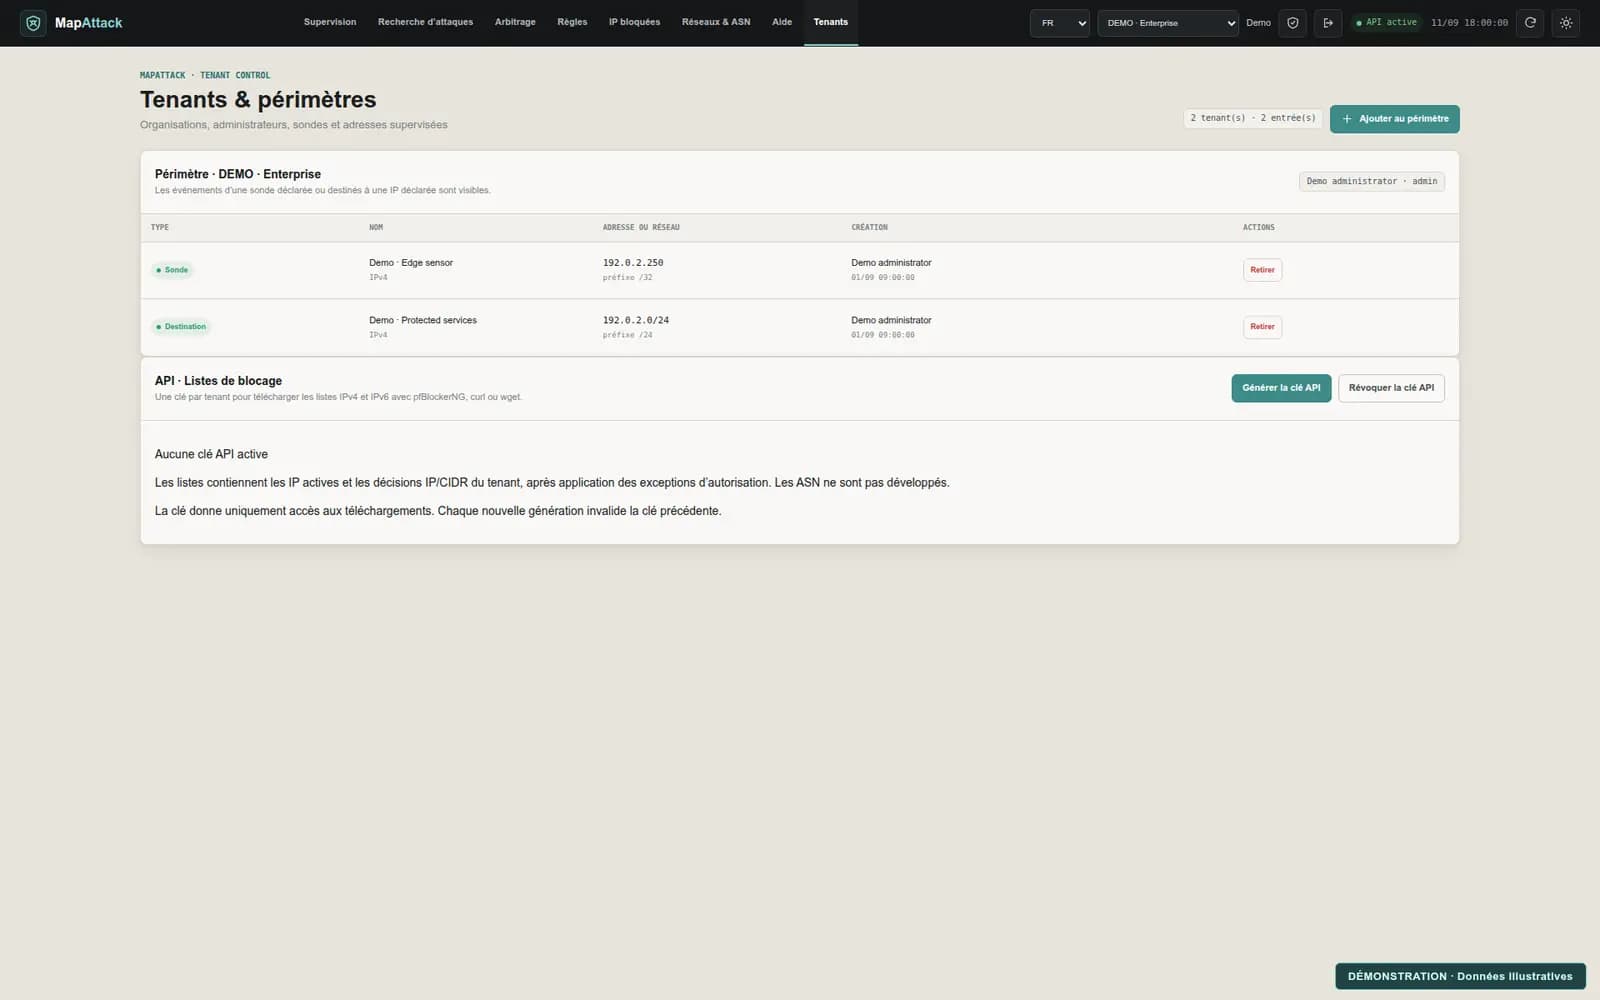
Organiser l’analyse et la politique autour de périmètres clients ou d’infrastructure explicites.
Aperçu de l’interface · Données de démonstration illustratives · Les volumes et temps affichés ne mesurent ni la production ni les performances.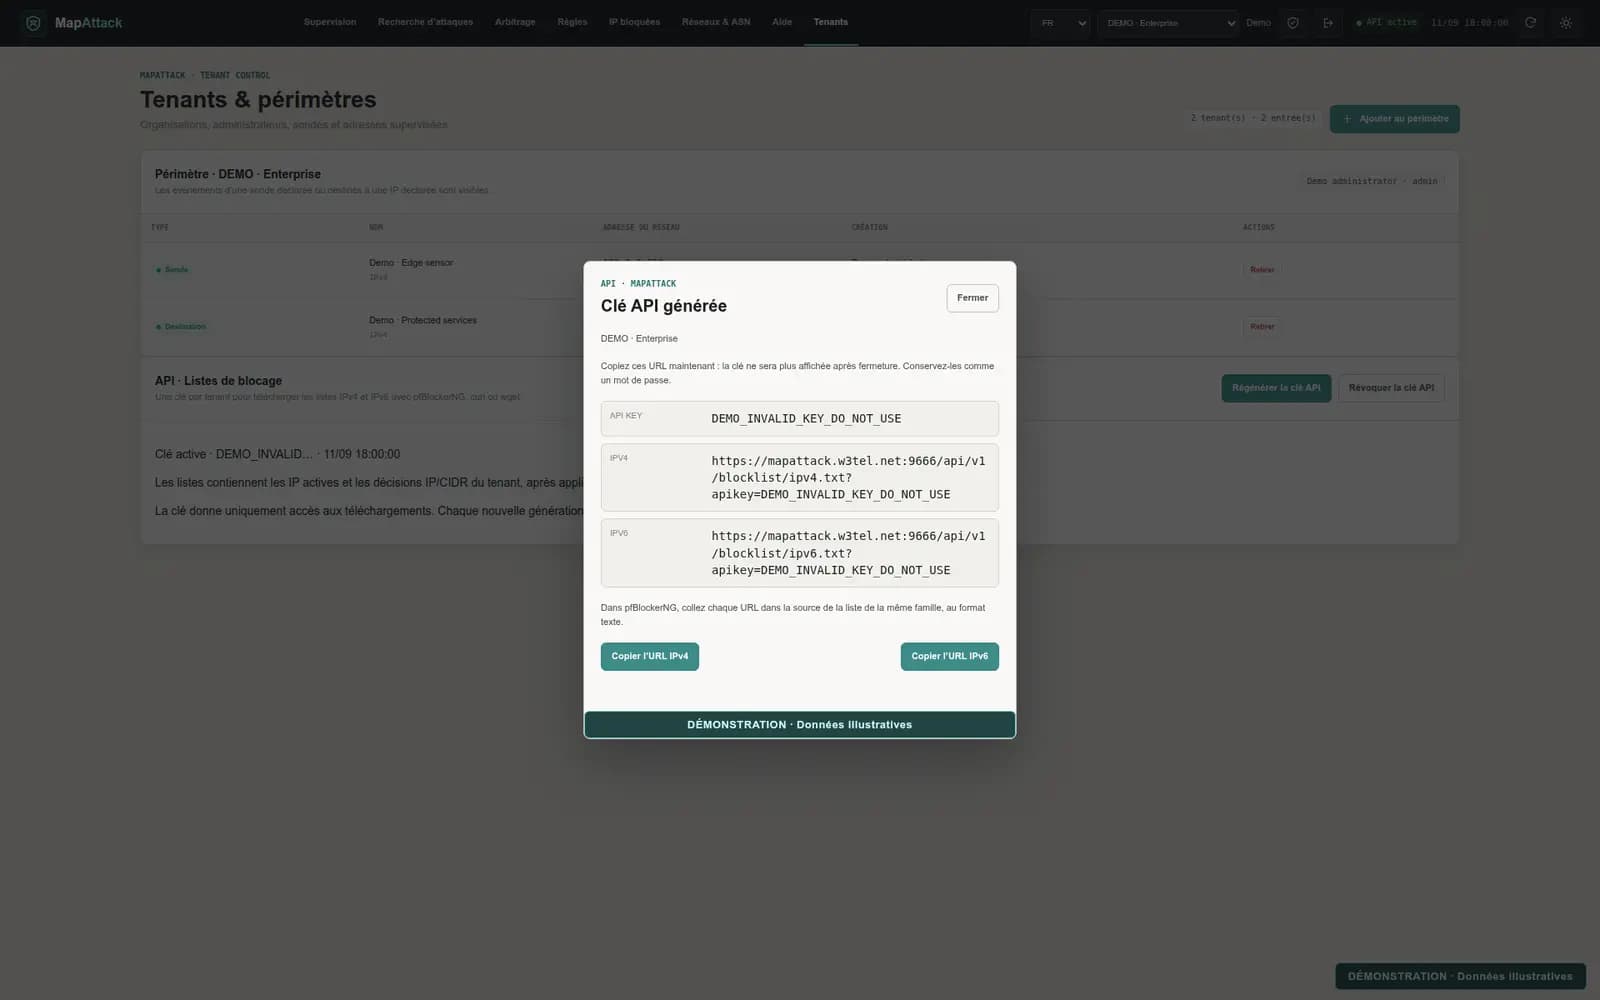
Exposer des listes texte IPv4 et IPv6 dédiées aux consommateurs compatibles et aux scripts existants.
Aperçu de l’interface · Données de démonstration illustratives · Les volumes et temps affichés ne mesurent ni la production ni les performances.Conçu pour les équipes opérationnelles
Comprendre un pic sur un service exposé, vérifier les événements et transmettre une investigation étayée.
Organiser les faits derrière une investigation.Retrouver le réseau derrière plusieurs sources, examiner les destinations et préparer au besoin un export de préfixes ASN.
Passer des adresses au contexte réseau opérationnel.Travailler par périmètre client avec des rôles, décisions documentées, exceptions réseau et clés de listes IP dédiées.
Structurer l’analyse autour de responsabilités explicites.MapAttack
Indiquez-nous les services, sources de détection et périmètres opérationnels à réunir. Nous déterminerons si le périmètre actuel de MapAttack correspond à votre usage.